Domain lederhosen-party.de kaufen?
Wir ziehen mit dem Projekt
lederhosen-party.de um.
Sind Sie am Kauf der Domain
lederhosen-party.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lederhosen-party.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
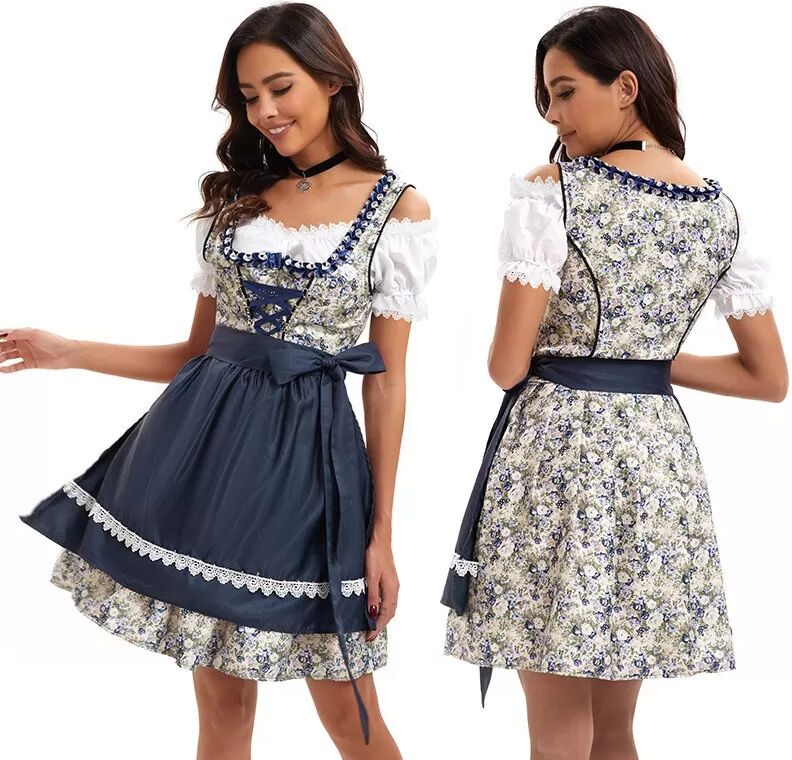
INF Oktoberfest Bier Kleid Kostüm: Traditionelles bayerisches Dirndl Outfit mit Bluse, Rock, Schürze & Band LMachen Sie sich bereit für das Oktoberfest mit diesem kompletten bayerischen Dirndl-Kostüm Inklusive Bluse, Rock, Schürze und Band. Erhältlich in den Größen M, L, XL. Perfekt für das Münchner Oktoberfest und Partys mit deutschem Thema. Authentischer bayerischer Stil: Erleben Sie den Geist des Oktoberfests mit diesem traditionellen bayerischen Dirndl-Kostüm. Perfekt für die Feier des berühmten Münchner Bierfestes oder jede Veranstaltung mit deutschem Thema, fängt dieses Outfit die Essenz der bayerischen Kultur ein. Die aufwendigen Details und das klassische Design geben Ihnen das Gefühl, direkt aus einem deutschen Biergarten zu kommen. Dieses Oktoberfest Bier Kleid Kostüm ist eine großartige Möglichkeit, Ihre Liebe zur deutschen Kultur und Traditionen zu zeigen. Es ist auch eine lustige und festliche Art, sich für jeden Anlass zu verkleiden. Genießen Sie die festliche Atmosphäre und ziehen Sie alle Blicke auf sich mit diesem wunderschönen Dirndl. Komplettes Kostümset: Dieses Oktoberfest Bier Kleid Kostüm enthält alles, was Sie brauchen, um einen atemberaubenden bayerischen Look zu kreieren. Das Set besteht aus einer charmanten Bluse, einem wunderschön gestalteten Rock, einer passenden Schürze und einem zarten Band, um das Ensemble zu vervollständigen. Sie müssen nicht nach separaten Teilen suchen – dieses komplette Set sorgt für ein stimmiges und authentisches Erscheinungsbild. Die mitgelieferte Bluse, der Rock, die Schürze und das Band sind alle so konzipiert, dass sie sich perfekt ergänzen und ein harmonisches und auffälliges Outfit schaffen. Dieses komplette Set macht es einfach, sich für jede Oktoberfest-Feier oder Party mit deutschem Thema fertig zu machen. Zeigen Sie Ihren Sinn für Stil und Tradition mit diesem umfassenden Set. Bequemer Polyesterstoff: Dieses Oktoberfest Bier Kleid Kostüm ist aus hochwertigem Polyester gefertigt und bietet sowohl Komfort als auch Stil. Das leichte und atmungsaktive Material sorgt für eine bequeme Passform, sodass Sie den ganzen Tag tanzen und feiern können. Der Polyesterstoff ist auch pflegeleicht, was dieses Kostüm zu einer praktischen Wahl für jede Veranstaltung macht. Die weiche und glatte Textur des Stoffes fühlt sich angenehm auf der Haut an, während seine Knitterarmut dafür sorgt, dass Sie immer gut aussehen. Dieses bequeme und stilvolle Kostüm ist perfekt für jede Oktoberfest-Feier oder Party mit deutschem Thema. Genießen Sie den Komfort und die Eleganz dieses hochwertigen Materials. Spezifikationen: Farbe: Multicolor Material: Polyesterfaser Größen: XL (Länge: 43cm, Breite: 100cm, Höhe: 86cm), L (Länge: 42cm, Breite: 96cm, Höhe: 82cm), M (Länge: 41cm, Breite: 92cm, Höhe: 78cm) Das Paket beinhaltet: 1 x Bluse 1 x Rock 1 x Schürze 1 x Band77,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boggasch, Mirjam: Musik um uns SI 7 / 8,. Schulbuch. BayernMusik um uns SI 7 / 8,. Schulbuch. Bayern , Ausgabe 2017 - Sekundarstufe 1 , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Erscheinungsjahr: 202103, Produktform: Leinen, Titel der Reihe: Musik um uns SI##, Autoren: Boggasch, Mirjam~Eblenkamp, Ingeborg~Gabler, Wolfgang~Lindenbaum, Walter~Sandner, Gisela~Sauter, Markus~Scheytt, Jochen~Thum-Gabler, Heidi~Weber, Klaus, Seitenzahl/Blattzahl: 192, Keyword: Unterrichtswerke, Fachschema: Musikunterricht / Schulbuch~Musikerziehung~Musikunterricht, Bildungsmedien Fächer: Musik, Region: Bayern, Bildungszweck: Für das Gymnasium~7.Lernjahr~8.Lernjahr~Für die Realschule~für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: RES, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Musik, Thema: Verstehen, Schulform: RES, Bundesländer: BY, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schroedel Verlag GmbH, Verlag: Schroedel Verlag GmbH, Verlag: Schroedel Verlag, Länge: 264, Breite: 192, Höhe: 17, Gewicht: 580, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: +1, Schulform: Realschule, Bundesländer: Bayern, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Religiöse Feste feiernReligiöse Feste feiern , Impulse aus Judentum, Christentum und Islam für eine inklusive Schulkultur , Zündkerzen > Elektrik & Zündungen , Erscheinungsjahr: 20231009, Produktform: Kartoniert, Redaktion: Abdel-Rahman, Annett~Sajak, Clauß Peter~Verburg, Winfried~Schlick-Bamberger, Gabriela~Soussan, Julian-Chaim, Seitenzahl/Blattzahl: 192, Abbildungen: Mit 32 Abbildungen s/w und Downloadmaterial, Keyword: Abrahamische Religionen; Alle Schulformen; Basiswissen; Christentum; Fasttage; Feiertage; Festtage; Inklusion; Islam; Judentum; Praktische Anregungen; Religiöse Bedürfnisse; Religiöse Feste; Religiöse Rechte; Schulalltag; Schule; Schulleben, Fachschema: Christliches Fest~Kirchenjahr~Religionsunterricht / Lehrermaterial, Themenvorschläge, Bildungsmedien Fächer: Religion, Fachkategorie: Religion, allgemein, Bildungszweck: für alle Bildungsstufen, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterricht und Didaktik: Religion, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Länge: 298, Breite: 214, Höhe: 17, Gewicht: 597, Produktform: Klappenbroschur, Genre: Schule und Lernen, Genre: Schule und Lernen,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Betreiben Ausländer auf dem Oktoberfest im Dirndl und in Lederhosen keine kulturelle Aneignung?
Es ist wichtig zu beachten, dass kulturelle Aneignung ein komplexes Thema ist und von verschiedenen Faktoren abhängt. Das Tragen von Dirndl und Lederhosen auf dem Oktoberfest kann als kulturelle Aneignung betrachtet werden, wenn es ohne Respekt oder Verständnis für die Traditionen und Bedeutungen hinter diesen Kleidungsstücken geschieht. Es ist jedoch auch möglich, dass Ausländer diese Kleidung aus Respekt und Wertschätzung für die bayerische Kultur tragen, was dann nicht unbedingt als kulturelle Aneignung betrachtet werden muss. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Findet ihr Lederhose, Dirndl und Trachten cool?
Das ist eine subjektive Frage und jeder hat unterschiedliche Vorlieben und Meinungen. Einige Leute finden Lederhose, Dirndl und Trachten cool und mögen den traditionellen Look. Andere mögen es vielleicht nicht so sehr oder finden es nicht ihren persönlichen Stil. Es kommt also darauf an, was man persönlich als cool empfindet. **


Gibt es auf dem Oktoberfest kein Dirndl?
Doch, auf dem Oktoberfest tragen viele Frauen traditionelle Dirndl. Das Dirndl ist ein typisches bayerisches Trachtenkleid und gehört zur festlichen Kleidung auf dem Oktoberfest. Es gibt eine große Auswahl an verschiedenen Farben, Mustern und Stilen. **
Trägt man etwas unter Lederhosen auf dem Oktoberfest?
Es ist üblich, unter Lederhosen keine Unterwäsche zu tragen. Traditionell werden Lederhosen direkt auf der Haut getragen, um den Tragekomfort zu erhöhen. Es ist jedoch auch akzeptabel, eine kurze Trachtenhose oder Boxershorts darunter zu tragen, wenn man sich wohler fühlt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Oktoberfest Dirndl Kostüm: Bayerisches Bier Mädchen Outfit mit Blumendruck LMachen Sie sich bereit für das Oktoberfest mit diesem wunderschönen blauen Dirndl Kostüm Beinhaltet Oberteil, Rock, Schürze und Band. Hergestellt aus bequemem Spandex, perfekt für Bierfeste und Themenpartys. Erhältlich in den Größen S, M und L. Authentisches bayerisches Design: Erleben Sie den Geist des Oktoberfests mit diesem traditionellen Dirndl Kostüm. Der aufwendige Blumendruck und die klassischen Designelemente fangen die Essenz der bayerischen Kultur ein und geben Ihnen das Gefühl, direkt in einem Münchner Bierzelt zu stehen. Perfekt für Oktoberfestfeiern, Themenpartys oder Theateraufführungen wird Sie dieses Kostüm ins Herz des berühmtesten Festivals Deutschlands entführen. Die Liebe zum Detail in den Nähten und Stoffen sorgt für einen authentischen und auffälligen Look. Genießen Sie die festliche Atmosphäre mit Stil. Komplettes Kostümset: Dieses Dirndl Kostüm enthält alles, was Sie für einen atemberaubenden Oktoberfest Look benötigen. Das Set besteht aus einem wunderschön bedruckten Bierkleid-Oberteil, einem charmanten Rock, einer passenden Schürze und einem zarten Band. Jedes Teil ist so konzipiert, dass es die anderen ergänzt und ein stimmiges und poliertes Erscheinungsbild gewährleistet. Egal, ob Sie ein Bierfestival besuchen oder eine Themenveranstaltung veranstalten, dieses komplette Set macht Sie zur Ballkönigin. Das mitgelieferte Band verleiht einen Hauch von Eleganz und ermöglicht es Ihnen, die Passform nach Ihren Wünschen anzupassen. Seien Sie bereit für Komplimente! Bequemes Spandex Material: Dieses Dirndl Kostüm ist aus hochwertigem Spandex gefertigt und bietet eine bequeme und schmeichelhafte Passform. Der dehnbare Stoff ermöglicht Bewegungsfreiheit, sodass Sie tanzen und feiern können, ohne sich eingeschränkt zu fühlen. Das atmungsaktive Material sorgt dafür, dass Sie auch in überfüllten und lebhaften Umgebungen kühl und bequem bleiben. Die Spandex-Mischung sorgt zudem für ein glattes und knitterfreies Finish, sodass Sie während der gesamten Feierlichkeiten optimal aussehen. Genießen Sie die perfekte Kombination aus Stil und Komfort mit diesem außergewöhnlichen Oktoberfest Kostüm. Es ist die ideale Wahl für lange Partynächte. Spezifikationen: Farbe: Blau Material: Spandex Größen: S (Länge: 88 cm, Weite: 68 cm, Höhe: 87 cm), M (Länge: 92 cm, Weite: 72 cm, Höhe: 90 cm), L (Länge: 96 cm, Weite: 76 cm, Höhe: 93 cm) Das Paket beinhaltet: Oberteil x 1 Rock x 1 Schürze x 1 Band x 154,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Oktoberfest Bier Kleid Kostüm: Traditionelles bayerisches Dirndl Outfit mit Bluse, Rock, Schürze & Band LMachen Sie sich bereit für das Oktoberfest mit diesem kompletten bayerischen Dirndl-Kostüm Inklusive Bluse, Rock, Schürze und Band. Erhältlich in den Größen M, L, XL. Perfekt für das Münchner Oktoberfest und Partys mit deutschem Thema. Authentischer bayerischer Stil: Erleben Sie den Geist des Oktoberfests mit diesem traditionellen bayerischen Dirndl-Kostüm. Perfekt für die Feier des berühmten Münchner Bierfestes oder jede Veranstaltung mit deutschem Thema, fängt dieses Outfit die Essenz der bayerischen Kultur ein. Die aufwendigen Details und das klassische Design geben Ihnen das Gefühl, direkt aus einem deutschen Biergarten zu kommen. Dieses Oktoberfest Bier Kleid Kostüm ist eine großartige Möglichkeit, Ihre Liebe zur deutschen Kultur und Traditionen zu zeigen. Es ist auch eine lustige und festliche Art, sich für jeden Anlass zu verkleiden. Genießen Sie die festliche Atmosphäre und ziehen Sie alle Blicke auf sich mit diesem wunderschönen Dirndl. Komplettes Kostümset: Dieses Oktoberfest Bier Kleid Kostüm enthält alles, was Sie brauchen, um einen atemberaubenden bayerischen Look zu kreieren. Das Set besteht aus einer charmanten Bluse, einem wunderschön gestalteten Rock, einer passenden Schürze und einem zarten Band, um das Ensemble zu vervollständigen. Sie müssen nicht nach separaten Teilen suchen – dieses komplette Set sorgt für ein stimmiges und authentisches Erscheinungsbild. Die mitgelieferte Bluse, der Rock, die Schürze und das Band sind alle so konzipiert, dass sie sich perfekt ergänzen und ein harmonisches und auffälliges Outfit schaffen. Dieses komplette Set macht es einfach, sich für jede Oktoberfest-Feier oder Party mit deutschem Thema fertig zu machen. Zeigen Sie Ihren Sinn für Stil und Tradition mit diesem umfassenden Set. Bequemer Polyesterstoff: Dieses Oktoberfest Bier Kleid Kostüm ist aus hochwertigem Polyester gefertigt und bietet sowohl Komfort als auch Stil. Das leichte und atmungsaktive Material sorgt für eine bequeme Passform, sodass Sie den ganzen Tag tanzen und feiern können. Der Polyesterstoff ist auch pflegeleicht, was dieses Kostüm zu einer praktischen Wahl für jede Veranstaltung macht. Die weiche und glatte Textur des Stoffes fühlt sich angenehm auf der Haut an, während seine Knitterarmut dafür sorgt, dass Sie immer gut aussehen. Dieses bequeme und stilvolle Kostüm ist perfekt für jede Oktoberfest-Feier oder Party mit deutschem Thema. Genießen Sie den Komfort und die Eleganz dieses hochwertigen Materials. Spezifikationen: Farbe: Multicolor Material: Polyesterfaser Größen: XL (Länge: 43cm, Breite: 100cm, Höhe: 86cm), L (Länge: 42cm, Breite: 96cm, Höhe: 82cm), M (Länge: 41cm, Breite: 92cm, Höhe: 78cm) Das Paket beinhaltet: 1 x Bluse 1 x Rock 1 x Schürze 1 x Band77,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Boggasch, Mirjam: Musik um uns SI 7 / 8,. Schulbuch. BayernMusik um uns SI 7 / 8,. Schulbuch. Bayern , Ausgabe 2017 - Sekundarstufe 1 , Zündschlösser > Elektro- & Zündungssensoren & -schalter , Erscheinungsjahr: 202103, Produktform: Leinen, Titel der Reihe: Musik um uns SI##, Autoren: Boggasch, Mirjam~Eblenkamp, Ingeborg~Gabler, Wolfgang~Lindenbaum, Walter~Sandner, Gisela~Sauter, Markus~Scheytt, Jochen~Thum-Gabler, Heidi~Weber, Klaus, Seitenzahl/Blattzahl: 192, Keyword: Unterrichtswerke, Fachschema: Musikunterricht / Schulbuch~Musikerziehung~Musikunterricht, Bildungsmedien Fächer: Musik, Region: Bayern, Bildungszweck: Für das Gymnasium~7.Lernjahr~8.Lernjahr~Für die Realschule~für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: RES, Warengruppe: HC/Schulbücher, Fachkategorie: Unterricht und Didaktik: Musik, Thema: Verstehen, Schulform: RES, Bundesländer: BY, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Schroedel Verlag GmbH, Verlag: Schroedel Verlag GmbH, Verlag: Schroedel Verlag, Länge: 264, Breite: 192, Höhe: 17, Gewicht: 580, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: +1, Schulform: Realschule, Bundesländer: Bayern, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,31,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Betreiben Ausländer auf dem Oktoberfest im Dirndl und in Lederhosen keine kulturelle Aneignung?
Es ist wichtig zu beachten, dass kulturelle Aneignung ein komplexes Thema ist und von verschiedenen Faktoren abhängt. Das Tragen von Dirndl und Lederhosen auf dem Oktoberfest kann als kulturelle Aneignung betrachtet werden, wenn es ohne Respekt oder Verständnis für die Traditionen und Bedeutungen hinter diesen Kleidungsstücken geschieht. Es ist jedoch auch möglich, dass Ausländer diese Kleidung aus Respekt und Wertschätzung für die bayerische Kultur tragen, was dann nicht unbedingt als kulturelle Aneignung betrachtet werden muss. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
Ähnliche Suchbegriffe für Botnet
-
Religiöse Feste feiernReligiöse Feste feiern , Impulse aus Judentum, Christentum und Islam für eine inklusive Schulkultur , Zündkerzen > Elektrik & Zündungen , Erscheinungsjahr: 20231009, Produktform: Kartoniert, Redaktion: Abdel-Rahman, Annett~Sajak, Clauß Peter~Verburg, Winfried~Schlick-Bamberger, Gabriela~Soussan, Julian-Chaim, Seitenzahl/Blattzahl: 192, Abbildungen: Mit 32 Abbildungen s/w und Downloadmaterial, Keyword: Abrahamische Religionen; Alle Schulformen; Basiswissen; Christentum; Fasttage; Feiertage; Festtage; Inklusion; Islam; Judentum; Praktische Anregungen; Religiöse Bedürfnisse; Religiöse Feste; Religiöse Rechte; Schulalltag; Schule; Schulleben, Fachschema: Christliches Fest~Kirchenjahr~Religionsunterricht / Lehrermaterial, Themenvorschläge, Bildungsmedien Fächer: Religion, Fachkategorie: Religion, allgemein, Bildungszweck: für alle Bildungsstufen, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Unterricht und Didaktik: Religion, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck + Ruprecht, Verlag: Vandenhoeck & Ruprecht, Länge: 298, Breite: 214, Höhe: 17, Gewicht: 597, Produktform: Klappenbroschur, Genre: Schule und Lernen, Genre: Schule und Lernen,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Findet ihr Lederhose, Dirndl und Trachten cool?
Das ist eine subjektive Frage und jeder hat unterschiedliche Vorlieben und Meinungen. Einige Leute finden Lederhose, Dirndl und Trachten cool und mögen den traditionellen Look. Andere mögen es vielleicht nicht so sehr oder finden es nicht ihren persönlichen Stil. Es kommt also darauf an, was man persönlich als cool empfindet. **
-
Gibt es auf dem Oktoberfest kein Dirndl?
Doch, auf dem Oktoberfest tragen viele Frauen traditionelle Dirndl. Das Dirndl ist ein typisches bayerisches Trachtenkleid und gehört zur festlichen Kleidung auf dem Oktoberfest. Es gibt eine große Auswahl an verschiedenen Farben, Mustern und Stilen. **
-
Trägt man etwas unter Lederhosen auf dem Oktoberfest?
Es ist üblich, unter Lederhosen keine Unterwäsche zu tragen. Traditionell werden Lederhosen direkt auf der Haut getragen, um den Tragekomfort zu erhöhen. Es ist jedoch auch akzeptabel, eine kurze Trachtenhose oder Boxershorts darunter zu tragen, wenn man sich wohler fühlt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.